Kategori arşivi: Windows Server

Group Policy ile USB Bellek Engelleme

Bazı şirketler politikaları gereği çalışanlarının bilgisayarlarında harici bellek kullanmalarını engellemek isteyebilir. Bu işlemi bilgisayarın yerel Group Policy ayarlarından veya kayıt defteri üzerinden yapmamız mümkündür. Bilgisayar sayısının çok olduğu bir yapıda bu şekilde bir işlem yapmak zamanımızın çoğunu alacağı için doğru olmayacaktır. Bunun yerine Active Directory kurulu sunucuda bulunan Group Policy servisinden gerekli ayarları yaparak bu işlemi tüm client cihazlara server üzerinden dağıtabiliriz. Şimdi bu işlemin nasıl yapılacağını öğrenelim;

1-) İlk olarak Group Policy’nin aktif olarak çalıştığı sunucumuza bağlantı yapıyoruz (DC sunucu). Daha sonra sunucu üzerinden Group Policy Management sayfasını açıyoruz.

2-) Açılan sayfanın sol tarafından bu ayarı uygulamak istediğimiz organizational unit i buluyoruz ve sağ tuş ile tıklıyoruz (Bu ou içinde yer alan bilgisayarlara ve kullanıcılara bu ayar uygulanmış olacaktır). Açılan menüden Create a GPO in this domain, and Link at here yazan yere tıklıyoruz.

3-) Açılan ekranda group policy’mize bir isim veriyoruz. Burada yaptığımız ayarı belirten bir isim vermemiz önemlidir.

4-) Daha sonra eklenen group policy’e sağ tuş ile tıklıyoruz ve Edit diyoruz.

5-) Açılan ekranın sol tarafından sırasıyla User Configuration / Administrative Templates / System / Removable Storage Access yazan yerlere tıklıyoruz ve Açılan orta bölümden Removable Disk: Deny read access ve Removable Disk: Deny write access yazan yerlere çift tıklıyoruz ve açılan ekranlardan bu bölümleri enable yaparak Ok butonuna tıklıyoruz.

6-) Son olarak ayarların hızlı bir şekilde dağılması için bu ayarı yaptığımız sunucunun cmd ekranından gpupdate /force komutunu uyguluyoruz ve işlemimizi tamamlıyoruz.

Bu işlemden sonra client cihazlar üzerinde gpupdate /force komutunu uygulayarak bu ayarları hızlı bir şekilde almalarını sağlayabiliriz. Evet bu işlemlerden sonra artık client cihazlarda usb bellek kullanımı mümkün olmayacaktır.
Windows Güvenli Mod Açma

Windows işletim sistemlerinde güvenli mod, bilgisayarı bakım modunda açmaya olanak sağlayan bir işlemdir. Bilgisayarı güvenli mod ile açtığımızda sadece işletim sisteminin çalışması için yeterli olacak servisleri başlatmış oluruz. Şimdi bu işlemin nasıl yapıldığını öğrenelim;

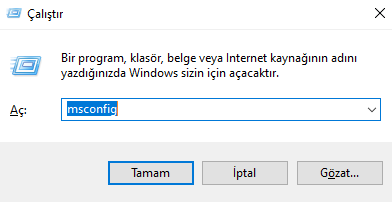
1-) İlk olarak bilgisayarımızdan Windows + R tuşlarına birlikte basıyoruz. Açılan kutucuğa msconfig yazıyoruz ve enter tuşuna basıyoruz.

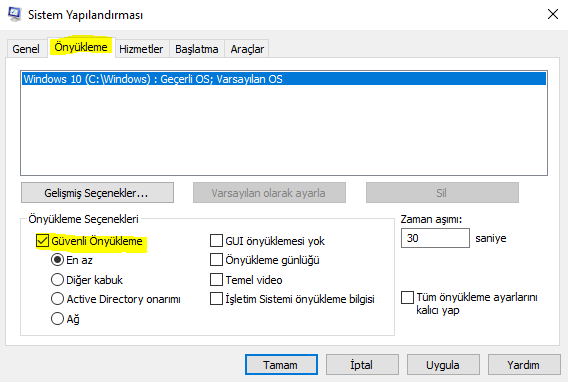
2-) Gelen ekranda ilk olarak Önyükleme sekmesine tıklıyoruz. Açılan alt bölümden Güvenli Önyükleme bölümünü seçip Tamam butonuna tıklıyoruz.

Bu işlemden sonra bilgisayarımızı yeniden başlattığımızda güvenli mod açılacaktır.

Active Directory Recycle Bin Aktifleştirme

Windows Server 2012 R2 işletim sistemi üzerinden recycle bin özelliğini aktif yaparak Active Directory üzerinden yanlışlıkla veya bilerek sildiğimiz nesneleri (kullanıcı, ou, group) geri getirebiliriz. Şimdi bu işlemin nasıl yapıldığını öğrenelim;

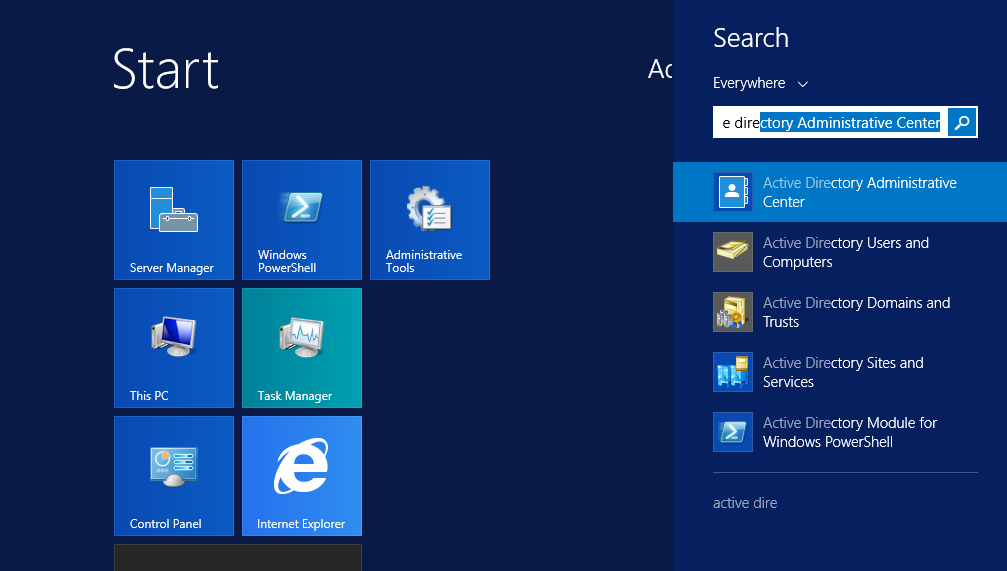
1-) İlk olarak sunucumuzun arama bölümüne Active Directory Administrative Center yazıyoruz ve çıkan değere tıklıyoruz.

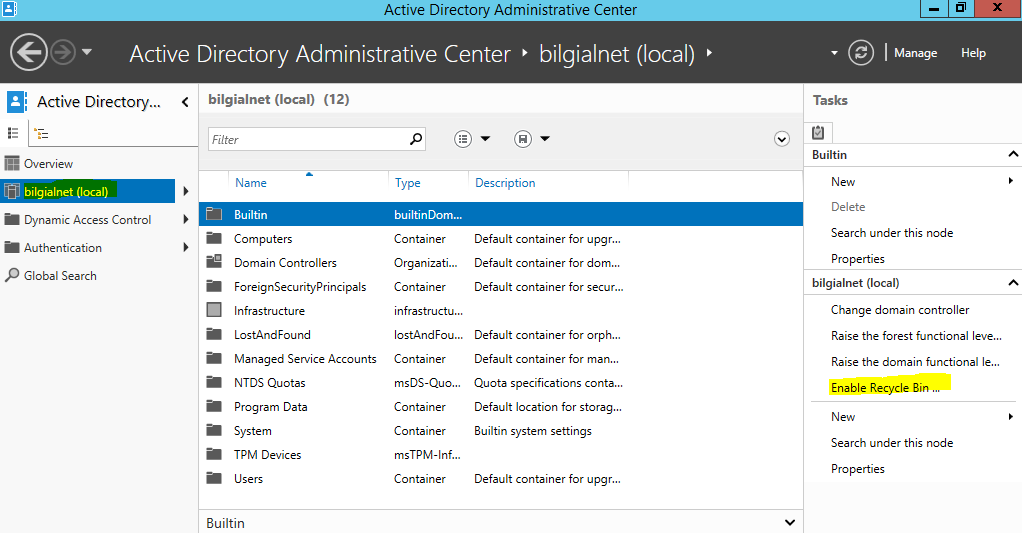
2-) Gelen ekranın sol tarafından domain ismimize tıklıyoruz. Daha sonra ekranın sağından Enable Recycle Bin… yazan yere tıklıyoruz.

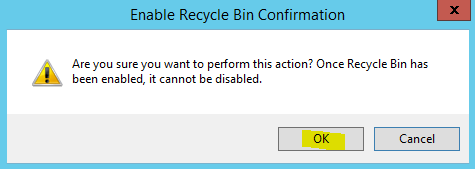
3-) Karşımıza gelen uyarıyı OK butonuna basarak geçiyoruz.

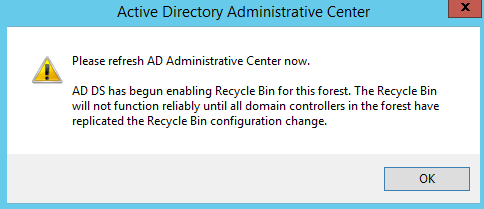
4-) Bu özelliğin aktif olması için Active Directory Administrative Center sayfasının resetlenmesi istenmektedir. Sayfayı kapatıp tekrar açtığımızda recycle bin özelliği aktif olacaktır. Bu uyarıyı da OK diyerek geçiyoruz ve Active Directory Administrative Center sayfasını kapatıyoruz.

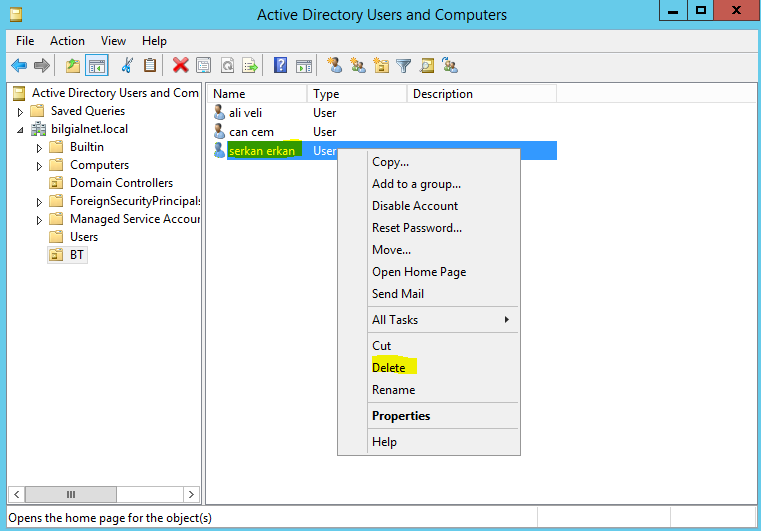
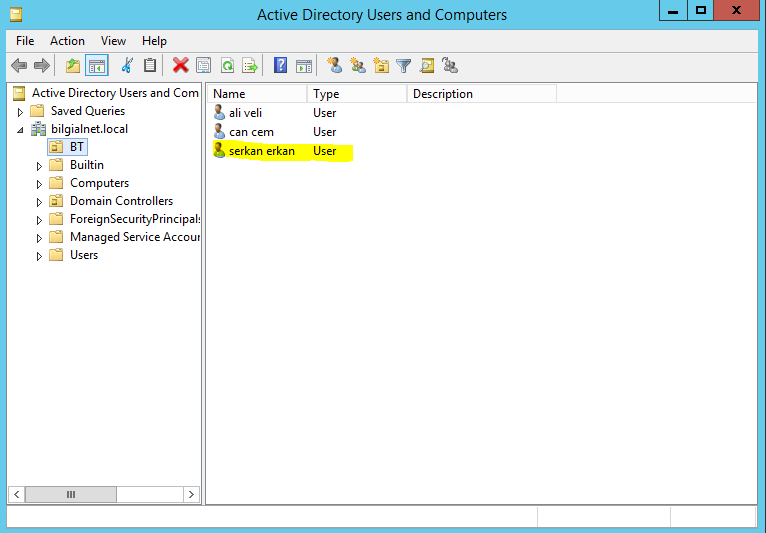
5-) Sunucumuzda Windows + R tuşlarına birlikte basarak çalıştır ekranını açıyoruz. Açılan kutucuğa dsa.msc yazıp enter yapıyoruz. Bu işlemden sonra Active Directory Users and Computer sayfası karşımıza gelecektir. Bu sayfada BT ou sunun içinden Serkan Erkan isimli kullanıcıyı siliyoruz.

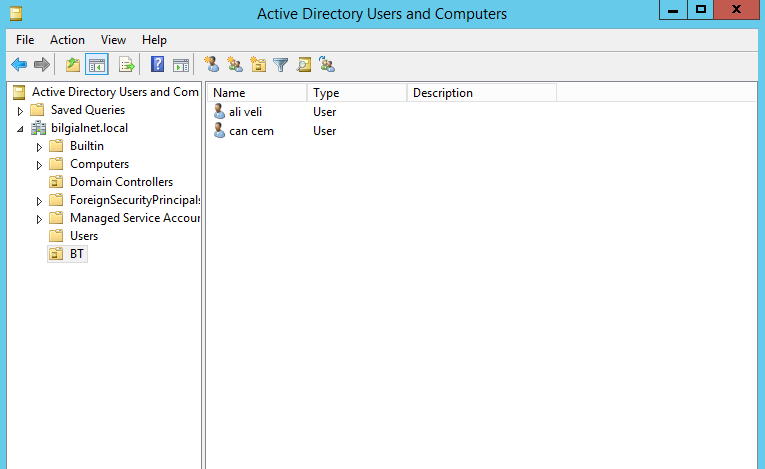
6-) Görselde de gözüktüğü gibi kullanıcı silinmiş durumda.

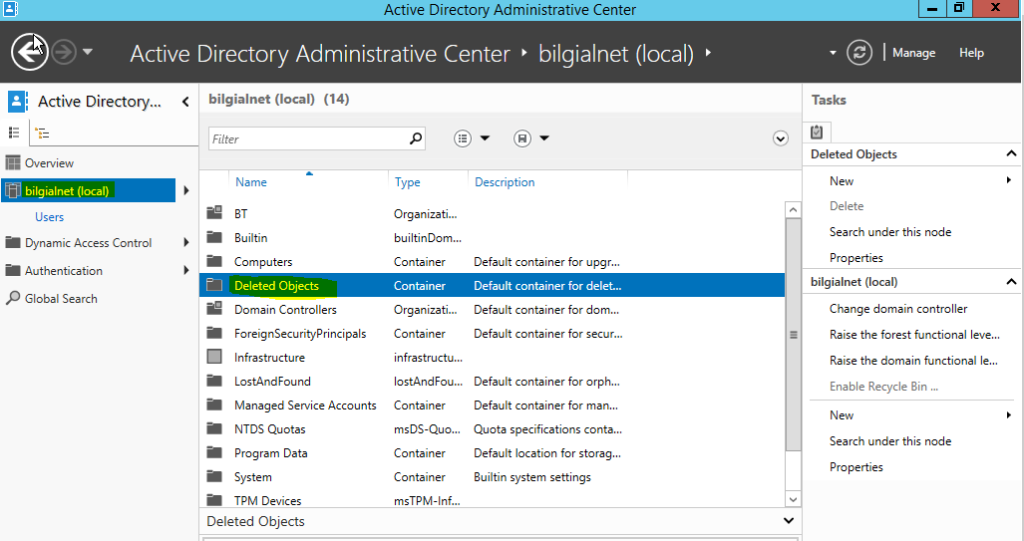
7-) Sildiğimiz kullanıcıyı geri yüklemek için tekrar Active Directory Administrative Center sayfasını tekrar açıyoruz. Gelen ekranda ilk olarak sol taraftan domain ismimize tıklıyoruz. Daha sonra ekranın orta bölümünden Deleted Object yazan yere tıklıyoruz.

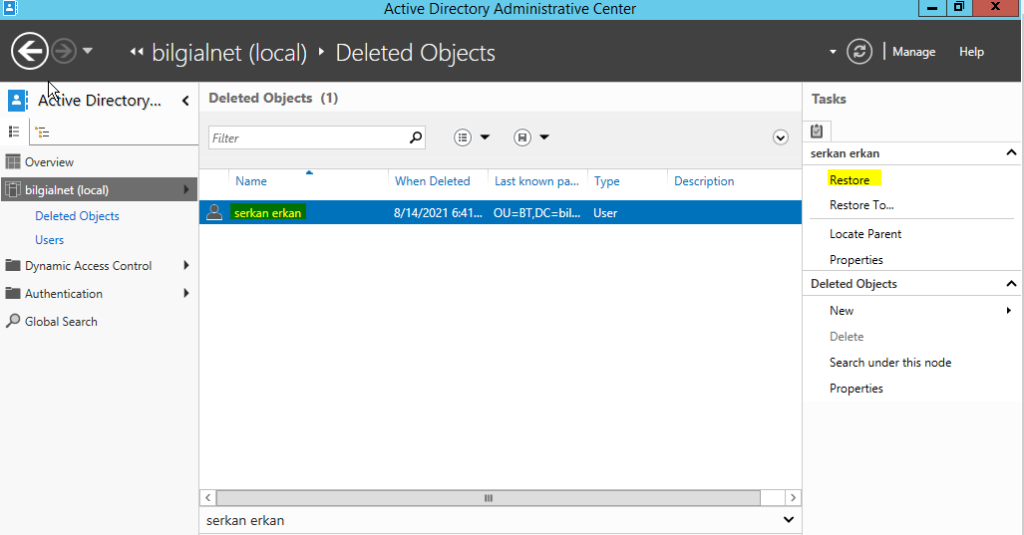
😎 Bu işlemden sonra sildiğimiz kullanıcı karşımıza gelecektir. Sildiğimiz kullanıcıyı seçip ekranın sağ tarafından Restore yazan yere tıklıyoruz. Bu işlemlerden sonra sildiğimiz kullanıcı Active Directory Users and Computer bölümüne geri yüklenecektir.

9-) Active Directory Users and Computer sayfasını açtığımızda BT ou sunun içine kullanıcımızın geri yüklendiğiniz göreceğiz.

Tekrar görüşmek üzere. Şimdilik hoşçakalın.

Uzak Masaüstü Bağlantı Yapanın IP Adresini Öğrenme

Windows işletim sistemlerinde tüm log kayıtları Olay Görüntüleyicisi üzerinde tutulmaktadır. Bu bölüm üzerinden rdp yapan kullanıcıların ip adresini de görmemiz mümkündür. Bu işlem için uygulamamız gereken adımlar şu şekildedir;

1-) İlk olarak bilgisayarımızın arama bölümüne Olay Görüntüleyicisi yazıyoruz ve ilgili sayfaya tıklıyoruz.

2-) Karşımıza gelen ekranın sol tarafından aşağıdaki belirtilen bölümlere sırasıyla tıklıyoruz;

Olay Görüntüleyicisi – Uygulama ve Hizmet Günlükleri – Microsoft – Windows – TerminalServices-RemoteConnectionManager – Operational

Bu adımlara giriş yaptıktan sonra ekranın sağ tarafında rdp yapan kullanıcıların ip adreslerini görmüş olacağız Tekrar görüşmek üzere. Şimdilik hoşçakalın.

Windows CMD ile Disk Onarma

Windows işletim sistemlerinde komut satırını kullanarak bilgisayarımızda veya sunucumuzda bulunan disklerin onarımını yapabiliriz. Bu işlemi yapmak için uygulamamız gereken adımlar şu şekildedir;

1-) İlk olarak Windows bilgisayarımızın arama bölümüne cmd yazıyoruz. Aramada Komut istemi bölümü bulunacaktır. Bu bölüme sağ tuş ile tıklıyoruz ve açılan bölümden Yönetici olarak çalıştır yazan yere tıklıyoruz.

2-) Karşımıza klasik Windows komut satırı gelecektir. Bu bölüme aşağıdaki örnekteki gibi bir komut uyguluyoruz;

chkdisk C: /f

Burada bilgisayarımızda bulunan C sürücüsünü onarmak için gerekli komutu yazmış olduk. Evet Windows işletim sistemlerinde komut ekranından disk onarma işlemi bu kadar kolay. Tekrar görüşmek üzere. Şimdilik hoşçakalın.

Active Directory Kullanıcı Oturum Açma Kısıtlama

Active Directory’de oluşturulan her kullanıcı varsayılan olarak domaine alınmış tüm bilgisayarlarda oturum açabilmektedir. Bu durumu engelleyerek bazı kullanıcıların sadece istediğimiz bilgisayarlarda oturum açmasını sağlayabiliriz. Şimdi bu işlemin nasıl yapılacağını öğrenelim;

1-) Bu işlem için ilk olarak Windows + R tuşlarına birlikte basarak Çalıştır ekranını açıyoruz. Gelen kutucuğa dsa.msc yazıp enter tuşuna basıyoruz.

2-) Açılan Active Directory Users and Computers sayfasından her bilgisayarda oturum açmasını engellemek istediğimiz kullanıcıyı buluyoruz ve üstüne çift tıklıyoruz.

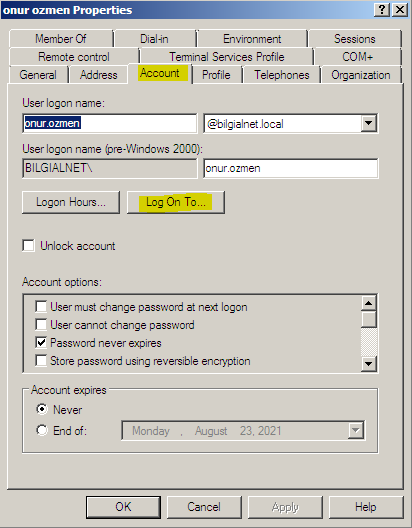
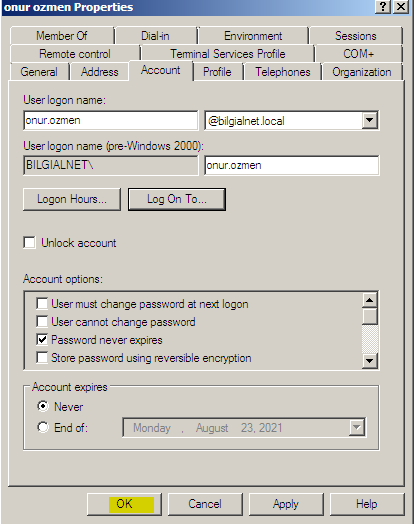
3-) Bu işlemlerden sonra kullanıcının Properties ekranı karşımızda gelecektir. Buradan ilk olarak Account sekmesine tıklıyoruz. Açılan alt bölümden Log On To… yazan butona tıklıyoruz.

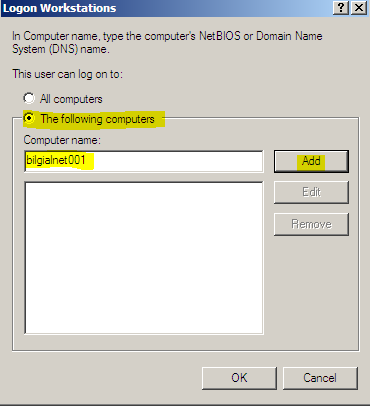
4-) Gelen ekranda ilk olarak The following computers yazan yeri seçiyoruz ve Computer name yazan yere kullanıcının oturum açmasını istediğimiz bilgisayarın ismini yazıyoruz ve Add butonuna tıklıyoruz. Bu şekilde birden fazla bilgisayar ismi ekleyebiliriz.

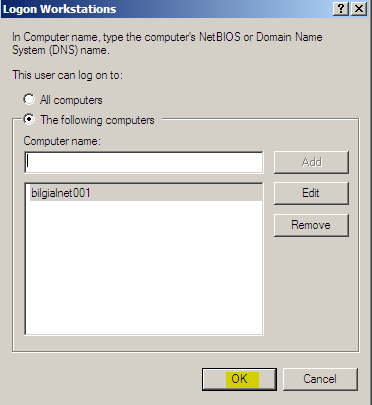
5-) Gerekli tanımlamaları yaptıktan sonra OK butonuna tıklıyoruz.

6-) Tekrar OK butonuna tıklayarak işlemimizi tamamlıyoruz.

Artık kullanıcı sadece istediğimiz bilgisayarlarda oturum açabilecektir.