Kategori arşivi: Windows Server

Active Directory Kullanıcıya Admin Yetkisi Verme

Bilgi işlem yapısı büyüdüğünde iş paylaşımı yapılması kaçınılmaz olmaktadır. Domain yapısında administrator kullanıcısı server ve client cihazlarda full yetkiye sahip olmaktadır. Bu hesabı kullanmak yerine her bilgi işlem personeli için yeni bir hesap oluşturup bu hesaplara admin yetkisi vermemiz daha doğru olacaktır. Bu makalede bu işlemin nasıl yapılacağını anlatacağız;

1-) Bu işlem için ilk olarak Active Directory Users and Computer sayfasını açıyoruz. Bunun için ilk olarak Windows + R tuşlarına birlikte basıp çalıştır kutucuğunu açıyoruz. Açılan kutucuğa dsa.msc yazıp Ok butonuna tıklıyoruz.

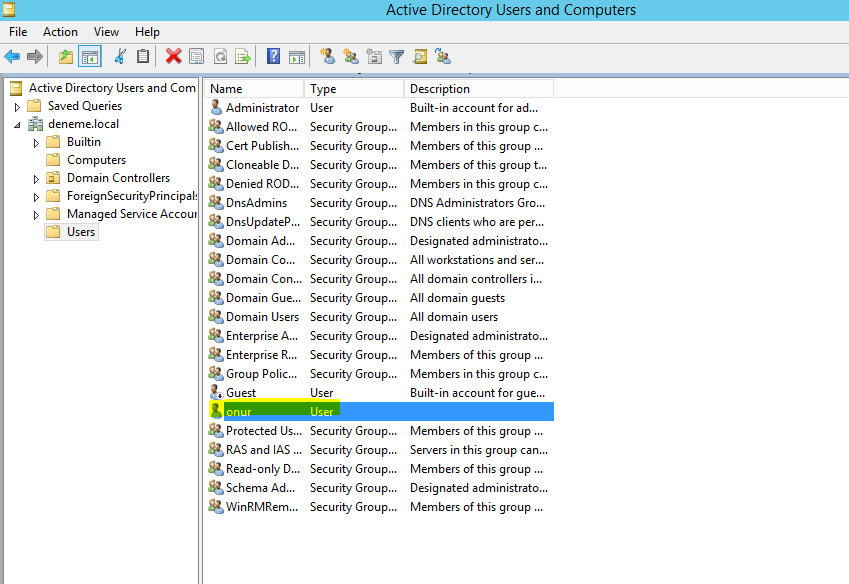
2-) Gelen ekranda admin yetkisi vermek istediğimiz kullanıcıyı buluyoruz ve üstüne çift tıklıyoruz (biz örnekte Onur kullanıcısını admin yapacağız).
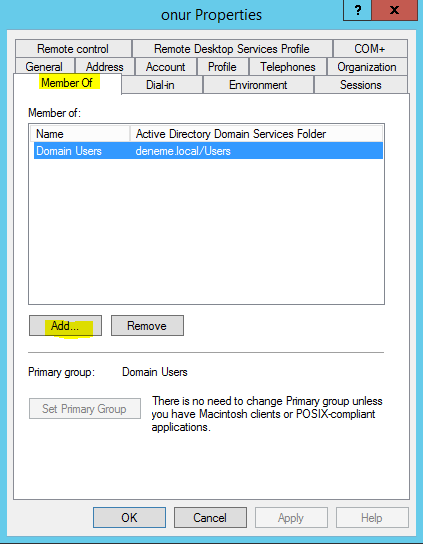
3-) Açılan bölümde ilk olarak Member Of sekmesine tıklıyoruz. Daha sonra Add butonuna tıklıyoruz.
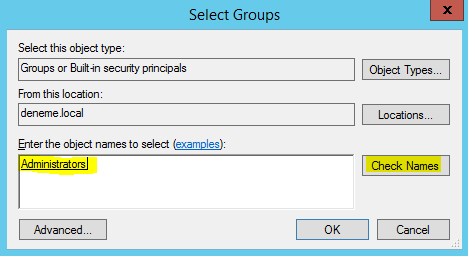
4-) Gelen ekranda administrator yazıyoruz Checek Names butonuna tıklıyoruz. Administrator altı çizili duruma geldiyse doğru işlem yaptık demektir. Bu işlemden sonra Ok butonuna tıklıyoruz.
5-) Administrator grubunun eklendiğini görüyoruz. Tekrar OK butonuna tıklıyoruz.
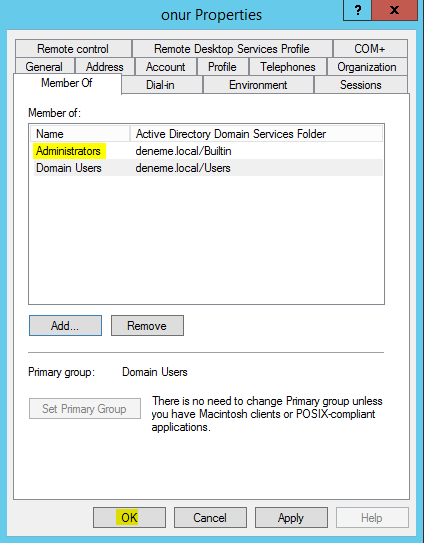
Bu işlemlerden sonra Onur isimli hesabımız administrator grubuna eklenmiş olacaktır. Artık bu hesap ile yönetimsel işlemler yapabiliriz. Tekrar görüşmek üzere. Şimdilik hoşçakalın.

Group Policy ile Denetim Masası Engelleme

Domain yapılarında güvenlik için client cihazlara bazı kısıtlamalar koymak isteyebiliriz. Bu doğrultuda sistem yöneticileri en çok denetim masası bölümünün engellemektedir. Domain yapılarında bu işlemi Group Policy servisi üzerinden yapmamız gerekmektedir. Bizde bu makalede bu işlemin nasıl yapılacağını öğreneceğiz.

1-) İlk olarak Windows Server işletim sistemi üzerinden Başlat butonuna tıklıyoruz ve Group Policy Management yazıyoruz ve bulunan değere tıklıyoruz.

2-) Açılan ekranın sol tarafından bu ayardan etkilenmesini istediğimiz organizational unit’in (biz arge ou suna bu ayarı uyguladık) üstüne sağ tuş ile tıklıyoruz ve açılan menüden Create a GPO in this is domain, and link it here yazan yere tıklıyoruz.

Not: Bu ou içindeki kullanıcılar bu ayardan etkilenmiş olacaktır.

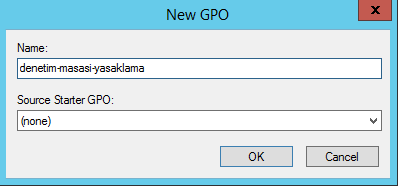
3-) Açılan bölümde Name yazan yere bu gpo ayarı için bir isim veriyoruz. Buradaki ismi uyguladığımız ayara uygun olarak vermemiz önemlidir.

4-) Yukarıdaki işlemlerden sonra ou nun altında eklediğimiz gpo oluşmuş olacaktır. Bu gpo nun üstüne sağ tuş ile tıklıyoruz. Açılan menünden Edit yazan yere tıklıyoruz.

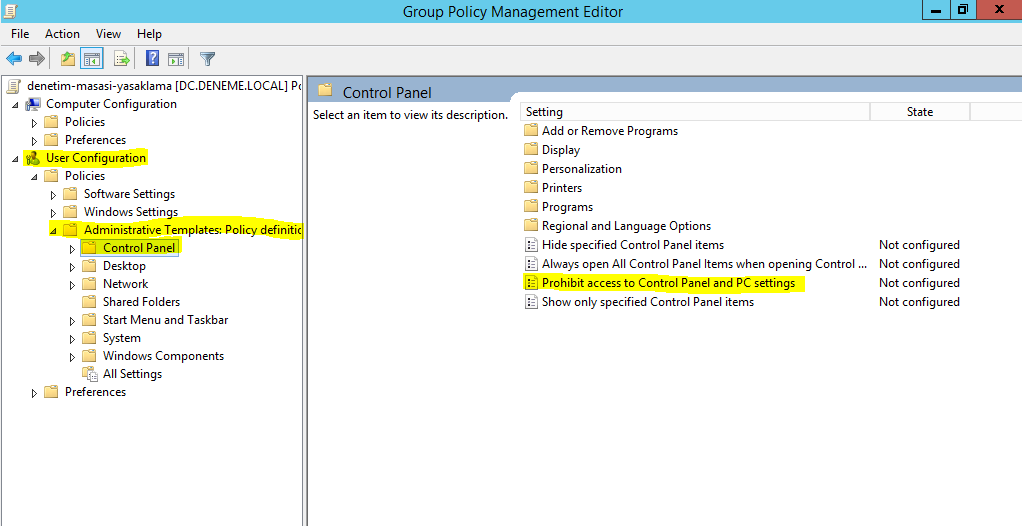
5-) Gelen ekranın sol tarafından sırasıyla aşağıdaki bölümlere tıklıyoruz;

User Configuration / Administrative Templates: Policy Defination / Control Panel /

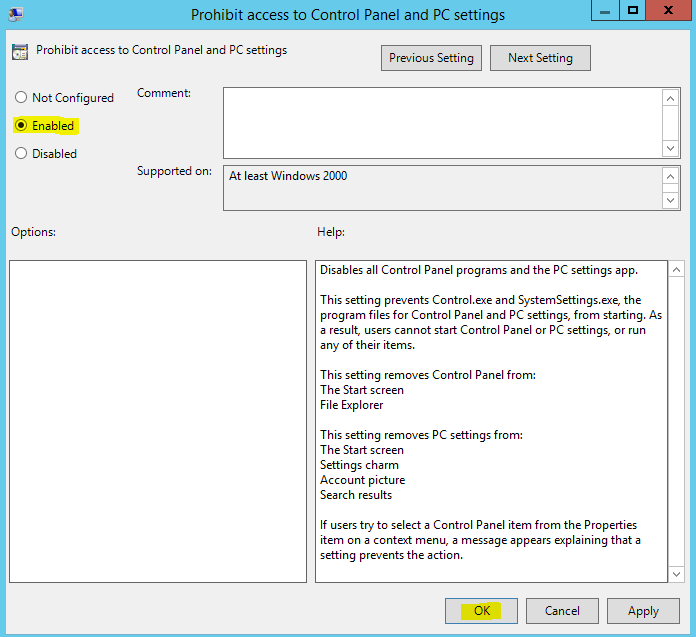
Sağ tarafta açılan bölümden Prohibit access to Control Panel and PC settings yazan yere çift tıklıyoruz.

6-) Açılan bölümden Enable yazan yeri seçiyoruz ve Ok butonun tıklıyoruz.

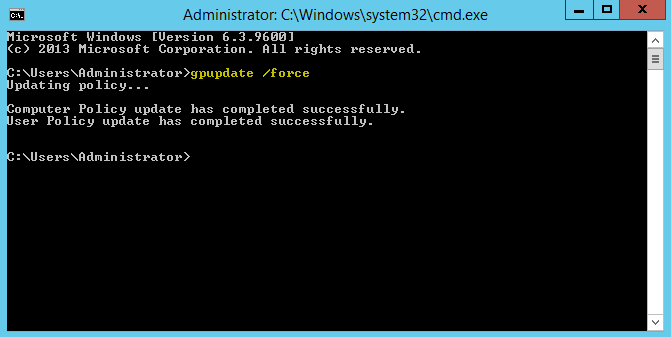
7-) Ayarların geçerli olması için ilk önce Windows server üzerinden daha sonra da client üzerinden cmd ekranından gpupdate /force komutunu uyguluyoruz.

😎 Bu işlemlerden sonra clinet cihaz üzerinden denetim masasına giriş yapmak istediğimizde aşağıdaki görseldeki gibi bir hata karşımıza çıkacaktır.

Tekrar görüşmek üzere. Şimdilik hoşçakalın.

Active Directory Kullanıcı Kilidi Kaldırma

Domain yapılarının bulunduğu sistemlerde kullanıcılar şifrelerini belirli sayıda yanlış girdiklerinde hesapları otomatik olarak kilitlenmektedir. Bu durumda Active Directory servisi üzerinden kullanıcının kilidi kaldırılması gerekmektedir. Şimdi bu işlemin nasıl yapılacağını öğrenelim;

1-) İlk olarak Active Directory kurulu sunucumuzda Windows + R tuşlarına birlikte basıyoruz. Açılan çalıştır kutucuğuna dsa.msc yazıp enter yapıyoruz. Bu işlemden sonra Active Directory Users and Computer sayfası karşımıza gelecektir.

2-) Gelen ekranın sol tarafından domain ismimizin üstüne sağ tuş ile tıklıyoruz. Açılan menüden Find yazan yere tıklıyoruz.

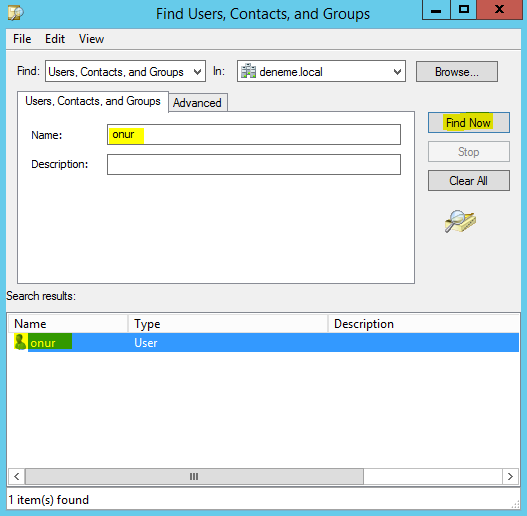
3-) Açılan ekranda name bölümüne kilitlenmiş olan hesabın ismini yazıyoruz ve Find now yazan butona tıklıyoruz. Alt bölümde kullanıcı bulunacaktır. Bu kullanıcı üzerine çift tıklıyoruz.

4-) Kullanıcı özellikleri ekranı karşımıza gelecektir. Buradan ilk olarak Account sekmesine tıklıyoruz. Açılan alt bölümden Unlock account. This account is currently locked out on this active directory domain controller yazan yeri seçili durumu getiriyoruz ve Ok butonuna tıklıyoruz.

Bu işlemlerden sonra kullanıcı kilidi kalkmış olacaktır. Tekrar görüşmek üzere. Şimdilik hoşçakalın.
Bilgisayarları Etkileyen Group Policy’leri Görme

Domain (etki alanı) ortamı olan yapılarda uygulanan group policy ayarlarının clientler tarafından alınıp alınmadığını kolay bir şekilde görüntüleyebiliriz. Bu işlem için client cihaz üzerinden uygulamamız gereken işlemler şu şekildedir;

İlk olarak client bilgisayar üzerinden başlat butonuna tıklıyoruz. Açılan bölüme rsop.msc yazıyoruz. Bulunan bölüme sağ tuş ile tıklıyoruz ve Yönetici olarak çalıştır yazan yere tıklıyoruz ve admin şifremizi giriyoruz. Bu işlemden sonra client bilgisayarın etkilendiği gpo lar karşımıza gelecektir.

Konu ile ilgili sorularınızı yorum bölümünden bizlere iletebilirsiniz. Tekrar görüşmek üzere. Şimdilik hoşçakalın.
Windows Lisans Türü Öğrenme

Bilgisayarımızda kurulu olan Windows işletim sisteminin lisans türünü (oem, volume mak, retail) ve lisansın kısmı anahtarını (lisans keyin bir bölümünü) çalıştır bölümüne yazacağımız bir komut ile öğrenebilmemiz mümkündür. Şimdi bu işlemin nasıl yapılacağını öğrenelim;

İlk olarak Windows + R tuşlarına birlikte basıyoruz. Bu işlemden sonra çalıştır kutucuğu karşımıza gelecektir. Bu kutucuğa aşağıdaki komutu yazıp enter tuşuna basıyoruz;

slmgr.vbs -dli

Bu işlemlerden sonra bilgisayarımızda kurulu olan Windows işletim sisteminin lisans türü ve kısmı anahtarı karşımıza gelecektir.

Windows 10 Local Admin Yetkisi Verme

Etki alanı bulunan yapılarda (Active Directory) bir client cihazda kullanıcıya local admin yetkisi verme ihtiyacı duyabiliriz. Şimdi bu işlemin Windows 10 bilgisayarlarda nasıl yapıldığını öğrenelim (Windows’un diğer sürümlerinde de aynı şekilde yapılmaktadır);

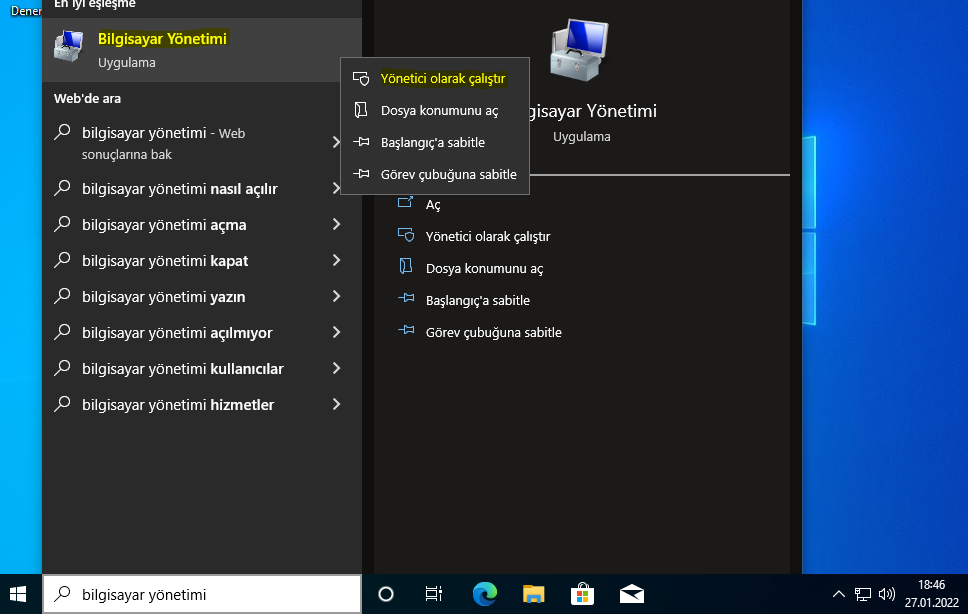
1-) Bu işlem için ilk olarak bilgisayarımızdan Başlat bölümüne tıklıyoruz ve Bilgisayar Yönetimi yazıyoruz. Çıkan bölümün üstüne sağ tuş ile tıklıyoruz. Açılan menüden Yönetici olarak çalıştır yazan yere tıklıyoruz.

2-) Gelen ekranın sol tarafından Yerel Kullanıcılar ve Gruplar yazan yere tıklıyoruz. Açılan alt bölümden Gruplar yazan yere tıklıyoruz. Açılan bölümden Administrator yazan yere çift tıklıyoruz.

3-) Ekle butonuna tıklıyoruz.

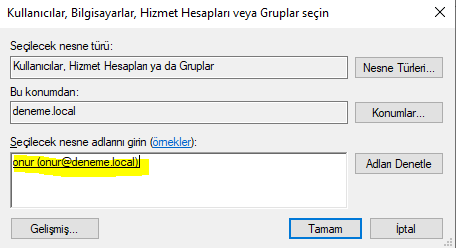
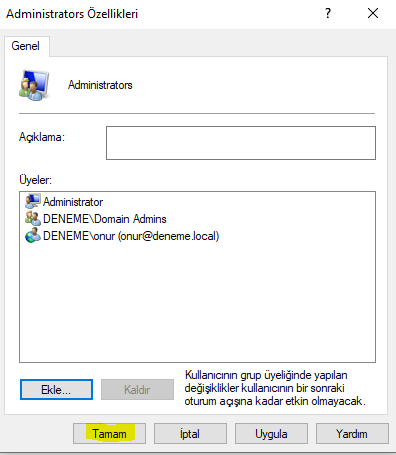
4-) Gelen ekranda Seçilecek nesne adlarını girin yazan yere local admin yetkisi vermek istediğimiz kullanıcının ismini yazıyoruz (Active Directory’de bulunan kullanıcı) ve Adları Denetle yazan butona tıklıyoruz. Kullanıcı sorunsuz bulunduğunda Tamam butonuna tıklıyoruz.

5-) Kullanıcının eklendiğini gördükten sonra tekrar Tamam butonuna tıklıyoruz.

Evet bu işlemlerden sonra local admin olarak eklediğimiz kullanıcı o bilgisayar üzerinde tam yetkiye (program kurma ve kaldırma, ayarlarda değişiklik vb.) sahip olacaktır. Tekrar görüşmek üzere. Şimdilik hoşçakalın.