Kategori arşivi: Windows Server

Windows Server Shadow Copy Etkinleştirme

Shadow Copy, paylaşılan dosya ve klasörleri belirlenen zamanlarda yedekleyerek kullanıcılara göstermeye ve geri dönüş yapılmasına olanak sağlayan bir servistir.

Shadow copy (gölge kopya) sayesinde yanlışlıkla silinen veya içeriği değiştirilen dosya ve klasörlerin geçmiş zamandaki bir durumuna geri getirilmesi mümkün olmaktadır. Bu işlemi paylaşıma erişebilen tüm kullanıcılar yapabilmektedir. Şimdi bu servisin Windows Server işletim sisteminde nasıl aktif yapılacağını öğrenelim;

1-) İlk olarak This PC (Bu bilgisayar) yazan yere giriş yapıyoruz. Shadow copy aktifleştirmek istediğimiz disk veya partition’un üstüne sağ tuş ile tıklıyoruz. Açılan menüden Configure Shadow Copies yazan yere tıklıyoruz.

2-) Gelen ekranda Select a volume yazan yerden bu servisi etkinleştirmek istediğimiz diski veya partitionu seçiyoruz ve Settings butonuna basıyoruz.

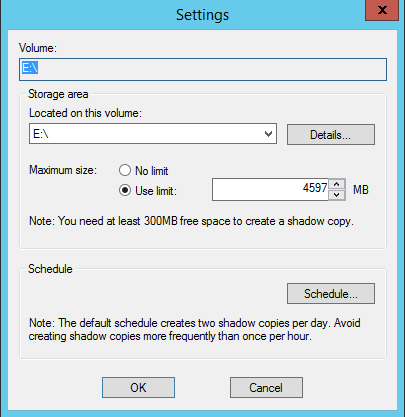
3-) Karşımıza gelen ekranda Located on this is volume bölümünden shadow copy dosyalarının nerede depolanacağını seçiyoruz. Shadow copy aktif ettiğimiz disk üzerinde depolanmasını istiyorsak bu bölümü aynı bırakabiliriz. İstersek Limit bölümünden kota belirtebiliriz. Zamanlama yapmak için de Schedule yazan butona tıklayarak gerekli ayarları yapabiliriz (Bu işlemin hangi günlerde ve kaç defa yapılacağını bu bölümden belirliyoruz). İstediğimiz yapıya göre ayarları yaptıktan sonra OK butonuna tıklıyoruz.
4-) Gerekli ayarları yaptıktan sonra Shadow copy servisini etkinleştirmek için Enable butonuna tıklıyoruz.

5-) Gelen uyarıyı Yes diyerek geçiyoruz.

6-) İşlemi tamamlamak için OK butonuna tıklıyoruz.
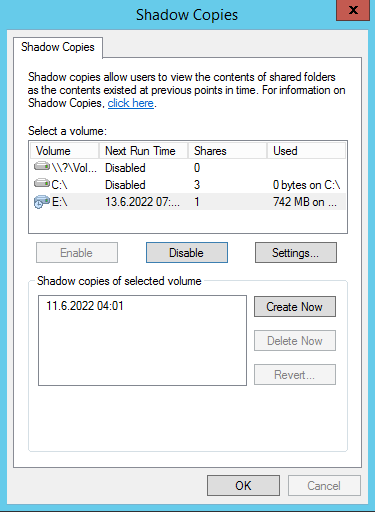
7-) Evet bu işlemlerden sonra shadow copy servisi aktif olacaktır. Şimdi kontrolleri yapmak için paylaşımda olan bir klasörün üstüne sağ tıklayıp özellikler yazan yere giriş yapıyoruz. Gelen ekranda previous versions sekmesinde o dosya veya klasöre ait geçmiş zaman yedeğini görebiliriz. Gerekli zamanı seçip Restore diyerek dosya veya klasörün o zamanki haline geri dönmesini sağlayabiliriz. Open butonuna tıklayarak sadece görüntülememiz de mümkün olmaktadır. Buradan kopyala yapıştır yaparak da işlem yapabiliriz. Bu işlemi hem server hem de client cihazlar üzerinden yapabilmemiz mümkündür.

Tekrar görüşmek üzere. Şimdilik hoşçakalın.

Windows Server’da Active Directory Yedekleme

Daha önceki yazılarımızda Windows Server üzerine Backup servisinin nasıl kurulacağını anlatmıştık (yazımızı okumak için buraya tıklayın). Bu yazıda bu servisi kullanarak Active Directory servisinin nasıl yedekleneceğini anlatacağız.

1-) Bu işlem için ilk olarak Start butonuna tıklıyoruz. Açılan bölüme Windows Server Backup yazıyoruz ve bulunan değere tıklıyoruz.

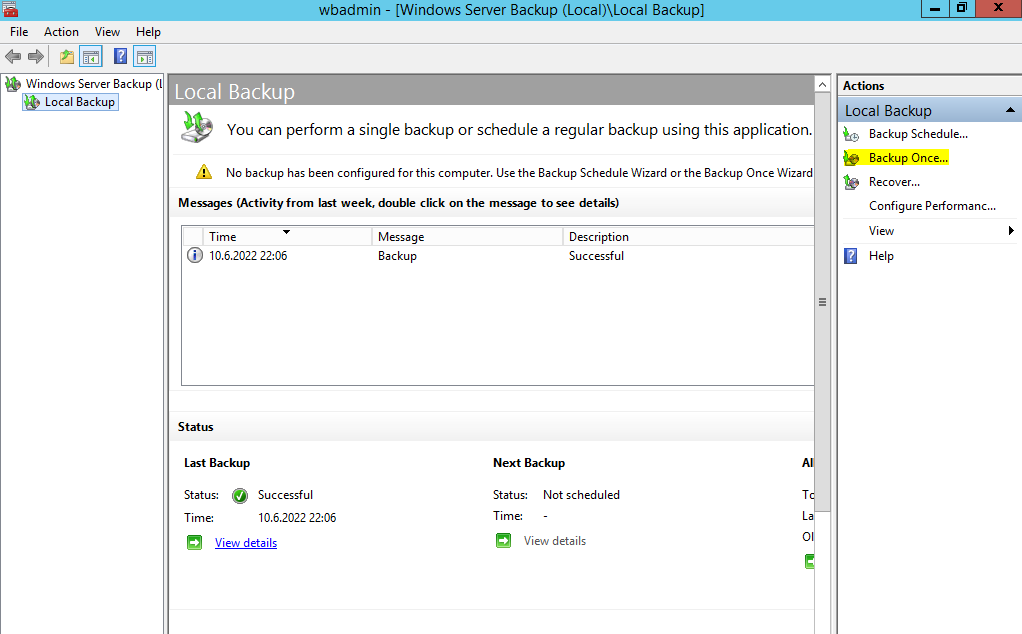
2-) Açılan ekranın sağ tarafından Backup Once yazan yere tıklıyoruz.

3-) Different options yazan yere tıklıyoruz ve Next butonuna tıklıyoruz.

4-) Custom yazan yeri seçiyoruz ve Next butonuna tıklıyoruz.

5-) Add Items yazan butona tıklıyoruz.

6-) System state yazan yeri seçiyoruz (bu seçim sadece Active Directory servisini yedeklemeyi sağlar).

7-) Gelen ekranda System state’nin seçildiğini görüyorsak Next butonuna tıklıyoruz.

😎 Yedeklemeyi paylaşımdaki bir klasöre veya local disk üzerine yapabiliriz. Biz sunucuda bulunan diğer diske yedek almak için Local drives yazan yeri seçiyoruz ve Next butonuna tıklıyoruz.

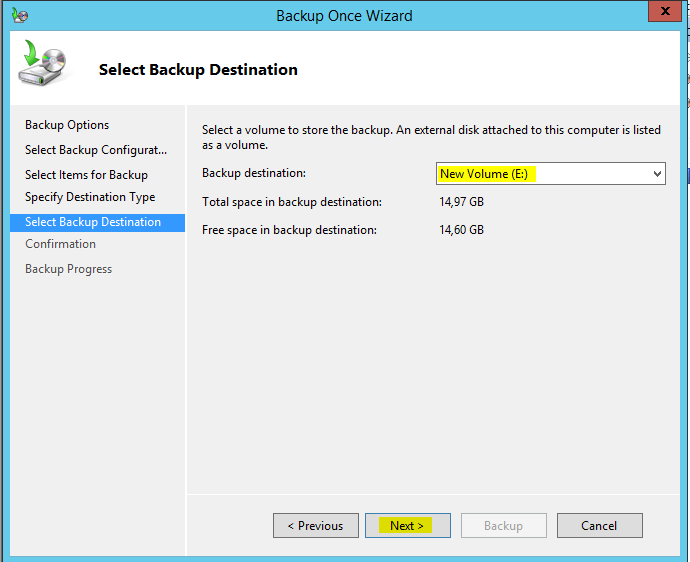
9-) Gelen ekranda yedekleme yapacağımız diski seçiyoruz ve Next butonuna tıklıyoruz.

10-) Gelen ekranda Backup butonuna tıklıyoruz ve yedeklemeyi başlatıyoruz.

11-) Yedekleme belirli süre sonra tamamlanacaktır. Status bölümünde Completed yazısını görüyorsak yedeklememiz tamamlanmış demektir.

12-) Disk içine girip yedek dosyamızı görebiliriz.

İlerleyen günlerde Active Directory yedek geri yükleme işleminin nasıl yapılacağını anlatacağız. Bizi takip etmeye devam edin.

Group Policy Parola Kilitleme Kuralı Oluşturma

Active Directory domain yapısını güvenli duruma getirmek için kullanıcılara parola ilkesi oluşturabiliriz. Bu yazıda bu doğrultuda kullanıcılara şifre deneme sayısı belirlemek için yapılması gereken işlemleri öğreneceğiz. Bu işlemi Group Policy Management servisi üzerinden yapmamız gerekmektedir. Şimdi bu işlemlerin nasıl yapılacağını öğrenelim;

1-) İlk olarak Windows Server işletim sistemi üzerinden Windows + R tuşlarına birlikte basıyoruz. Açılan kutucuğa gpmc.msc yazıp enter tuşuna basıyoruz. Bu işlemden sonra Group Policy Management sayfası açılacaktır.

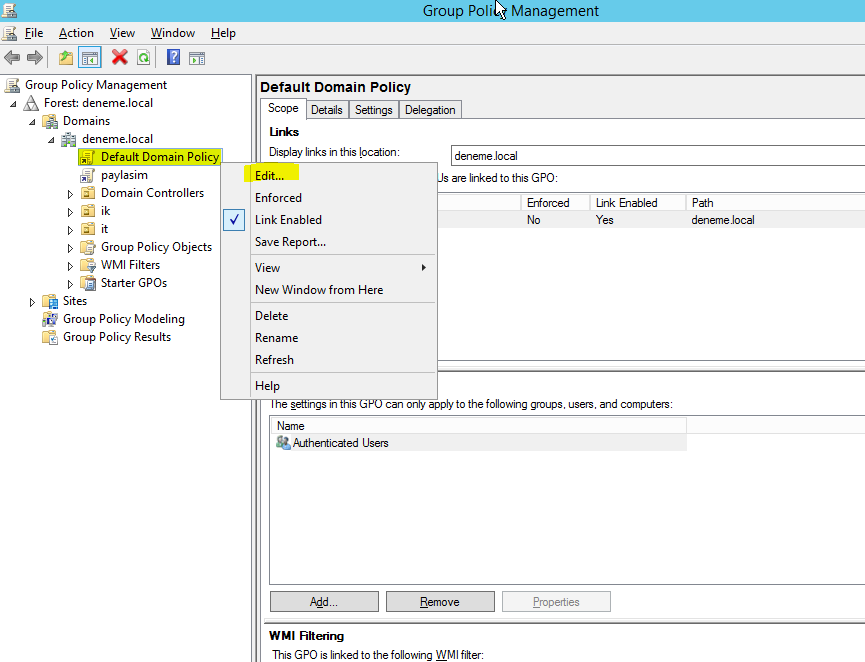
2-) Group Policy Management sayfasının sol tarafında domain isminin altında bulunan Default Domain Policy yazan yerin üstüne sağ tuş ile tıklıyoruz. Gelen menüden Edit yazan yere tıklıyoruz. Bu şekilde sistemde bulun tüm kullanıcılara bu kuralı uygulamış olacağız. Eğer tüm kullanıcılara bu kuralı uygulamak istemiyorsak organization unit ler üzerinden işlem yapmamız gerekmektedir.

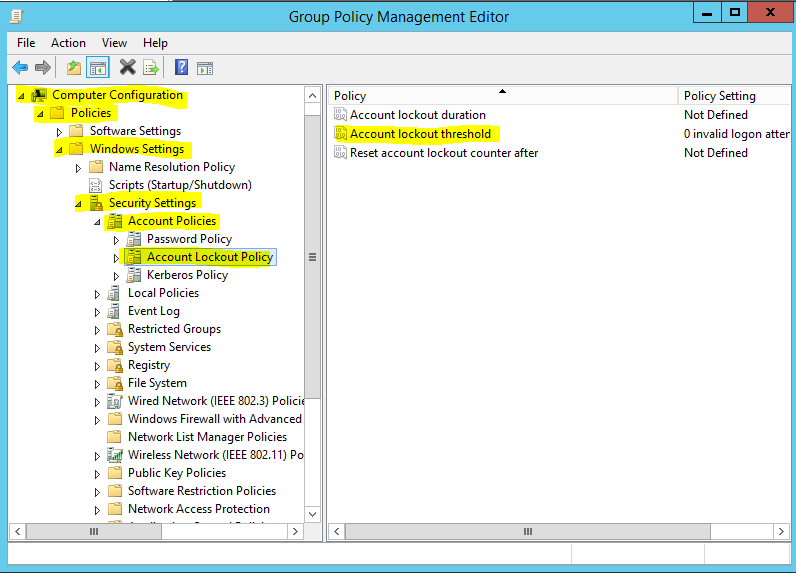
3-) Gelen ekranın sol tarafından sırasıyla aşağıdaki alanlara tıklıyoruz;

Computer Configuration / Policies / Windows Settings / Security Settings / Account Policies / Account Lockout Policies

Açılan orta bölümden Account Lockout threshold yazan yere çift tıklıyoruz.

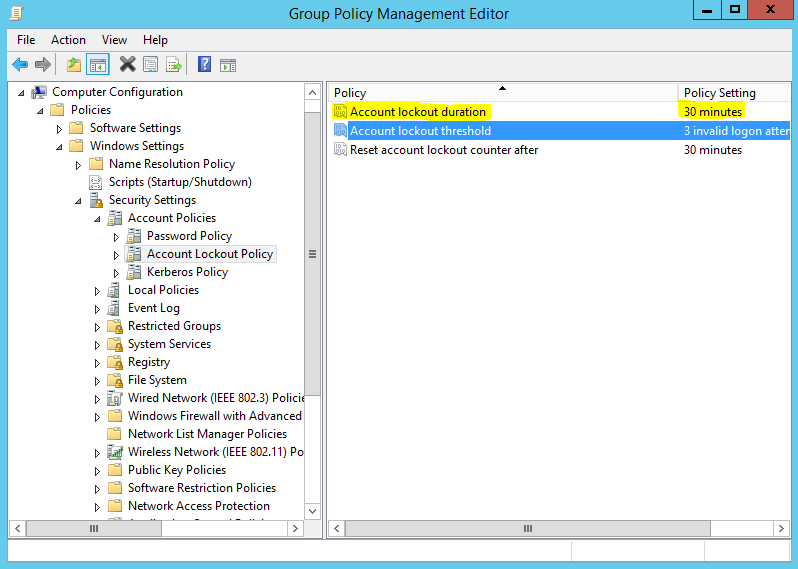
4-) Açılan ekrandan şifrenin kaç denemeden sonra kilitleneceğini belirtiyoruz. Biz 3 değerini girdik. İşlemi onaylamak için OK butonuna tıklıyoruz.

5-) Karşımıza bir uyarı gelecektir. Bu uyarıda 3 here hatalı şifre denemesi yapan bir kullanıcının hesabı 30 dakika kilitli kalacağını belirtmektedir. Bu uyarıyı OK butonuna tıklayarak geçiyoruz.

6-) Şifrenin kilitli kalması süresini Account Lockout Duration bölümünden değiştirebiliriz. Biz 30 dakika olarak bırakıyoruz.

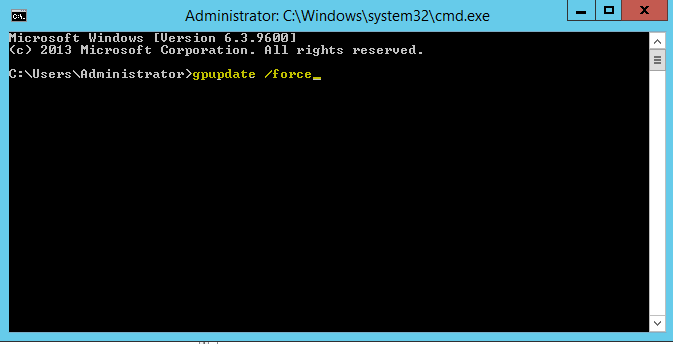
7-) Yaptığımız işlemleri hızlı bir şekilde sisteme göndermek için policy güncellemesi yapmalıyız. Bunun için Windows + R tuşlarına birlikte basıyoruz. Açılan kutucuğa cmd yazıp enter yapıyoruz. Gelen komut ekranına gpupdate /force komutunu yazıp enter yapıyoruz. Aynı işlemleri client cihazlar üzerinden de yapabiliriz. Cihazlar resetlendiğinde otomatik olarak güncelleme yapılacaktır.

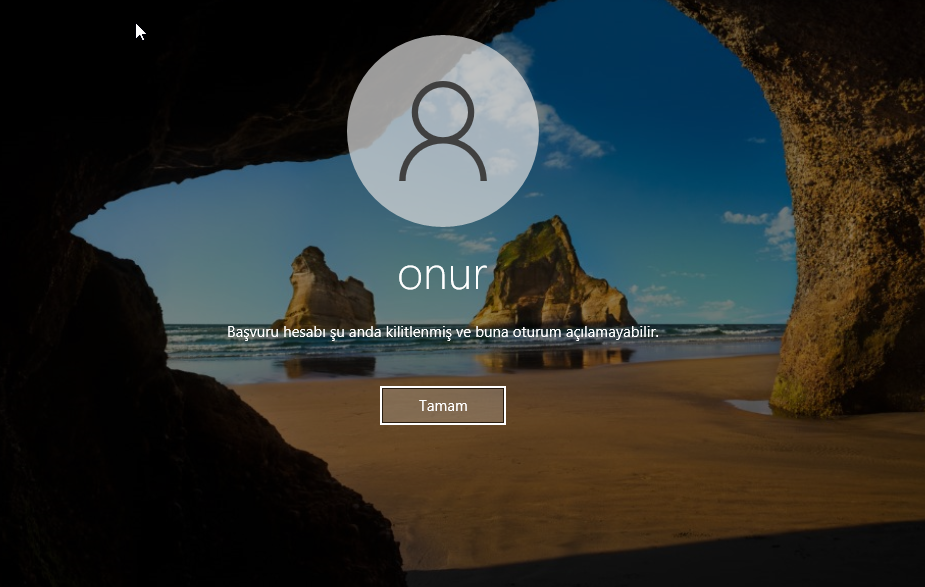
😎 Şimdi client cihazımızda şifremizi ard arda 4 kere yanlış girelim. Aşağıdaki ekranda gözüktüğü gibi hesabımız kilitlenmiş durumda.

Kilidin açılması için kullanıcı 30 dakika beklemesi gerekmektedir. Eğer kilidi hemen kaldırmak istiyorsak Active Directory Users and Computers üzerinden işlem yapmamız gerekmektedir. bu işlem için aşağıdaki makaleyi inceleyebilirsiniz;

Windows Server Servis Kısayolları

Windows Server işletim sistemlerinde çalışan servisleri kısayollar ile açabilmemiz mümkündür. Bu yazıda en sık kullanılan servisler için kısayolları yazacağız.

Windows Server işletim sistemleri üzerinden kısayolları kullanabilmemiz için çalıştır(run) ekranını açmamız gerekmektedir. Bunun için Windows + R tuşlarına birlikte basmamız yeterli olacaktır. Bu işlemden sonra açılan kutucuğa aşağıdaki kısayolları uygulayabiliriz;

dnsmgmt.msc – DNS servisi yönetim sayfasını açar.
dsa.msc – Active Directory Users and Computer yönetim sayfasını açar.
certsrv.msc – Sertifika yönetim sayfasını açar.
inetmgr – IIS sayfasını açar.
dhcpmgmt.msc – Dhcp servisi yönetim sayfasını açar.
services.msc – Hizmetler sayfasını açar.
gpmc.msc – Group Policy Management sayfasını açar.

Sizde yorum bölümünden kullandığınız kısayolları yazabilirsiniz.

Group Policy Kullanıcı ve Grupları Hariç Bırakma

Windows Server işletim sistemi üzerinden uyguladığımız group policy’ler Active Directory yapısında yer alan organizational unit’ler üzerinde etkinleştirilmektedir. Ou’lar içinde bulunan tüm kullanıcı, grup ve bilgisayarlar uygulanan group policy’den etkilenmektedir. Fakat yapımız gereği bazı kullanıcı veya grupların group policy’den etkilenmesini istemeyebiliriz. Bu durumda aşağıdaki adımları uygulamamız yeterli olacaktır;

1-) İlk olarak server işletim sistemi üzerinden Başlat (Start) butonuna tıklıyoruz. Açılan bölüme Group Policy Management yazıyoruz ve bulunan değere tıklıyoruz.

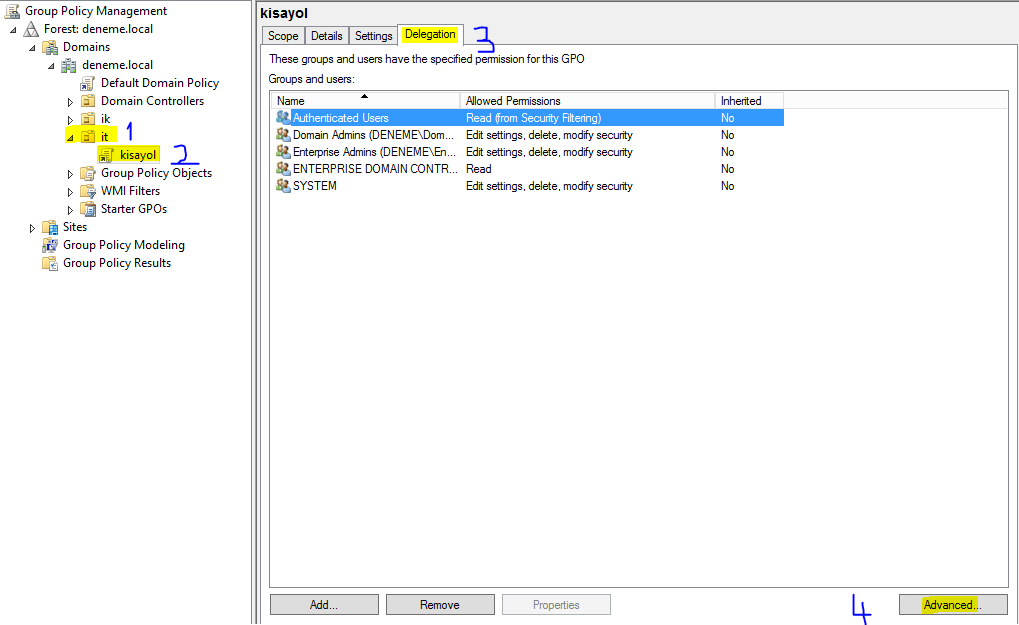
2-) Karşımıza gelen ekrandan ilk olarak sol taraftan ou isminin üstüne tıklıyoruz (Bu ou active directory üzerinden oluşturulmuştur). Ou’nun alt bölümde oluşturduğumuz group policyler açılacaktır. Düzenleme yapmak istediğimiz ou’muzu seçiyoruz. Orta bölümden Delegation yazan sekmeye tıklıyoruz. Açılan alt bölümden Advanced yazan butona tıklıyoruz.

3-) Gelen ekranda Add butonuna tıklıyoruz.

4-) Uyguladığımız group policy ‘den etkilenmesini istemediğimiz kullanıcı adını buraya yazıyoruz ve Chack Name butonuna tıklıyoruz. Daha sonra OK butonuna tıklıyoruz.

Not: Bu bölümden kullanıcı, bilgisayar veya grup seçebilmemiz mümkündür.

5-) Gelen ekranda eklediğimiz kullanıcıyı seçiyoruz ve Allow bölümünde yer alan yetkilerin tamamını kaldırıyoruz. Deny olarak ise Read ve Apply group policy olanları seçili duruma getirip Ok butonuna tıklıyoruz.

6-) Karşımıza gelen uyarıyı Yes butonuna tıklayarak geçiyoruz.

7-) Son olarak bu ayarların server üzerinden sisteme hızlı bir şekilde yayılması için policy update göndermemiz gerekmektedir. Bunun için Windows ve R tuşlarına birlikte basarak Çalıştır ekranını açıyoruz. Daha sonra cmd yazıp enter tuşuna basıyoruz.

😎 Açılan komut ekranına gpupdate /force yazıp enter yapıyoruz. Güncelleme tamamlandı uyarısı verene kadar bekliyoruz ve işlemimizi tamamlıyoruz.

Bu ayarlardan sonra belirlediğimiz kullanıcı group policy’den etklienmeyecektir.

Windows Server Backup Kurulumu

Windows Server işletim sistemi üzerinde bulunan backup servisini kullanarak servis, imaj ve dosya bazlı yedekleme yapabilmemiz mümkündür. Bu yazıda Windows Server işletim sistemi üzerine Backup servisinin nasıl kurulacağını anlatacağız.

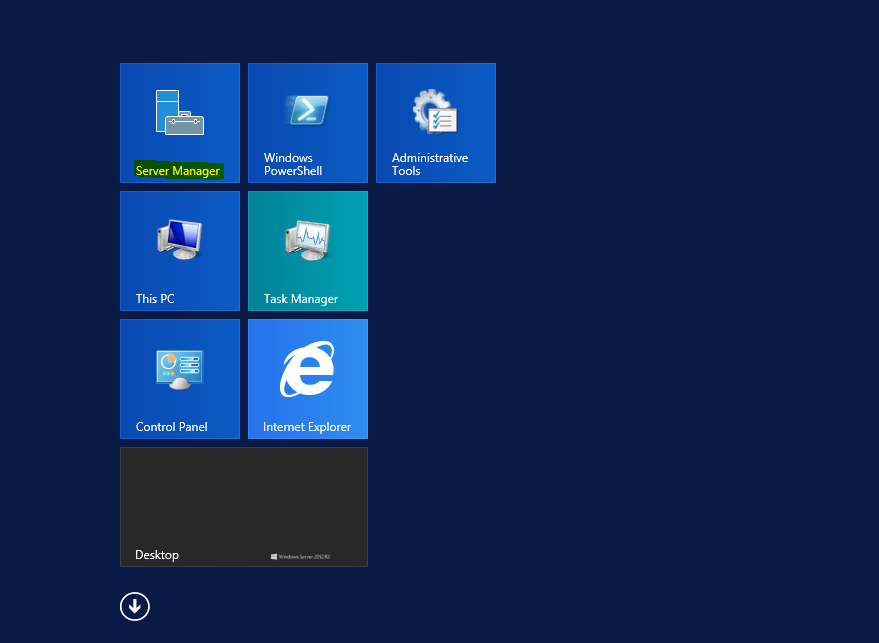
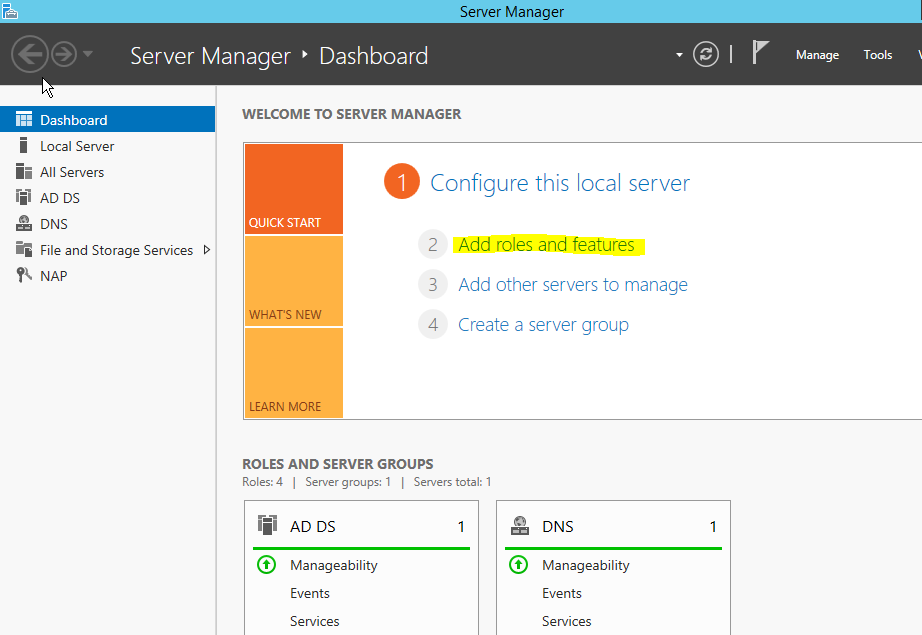
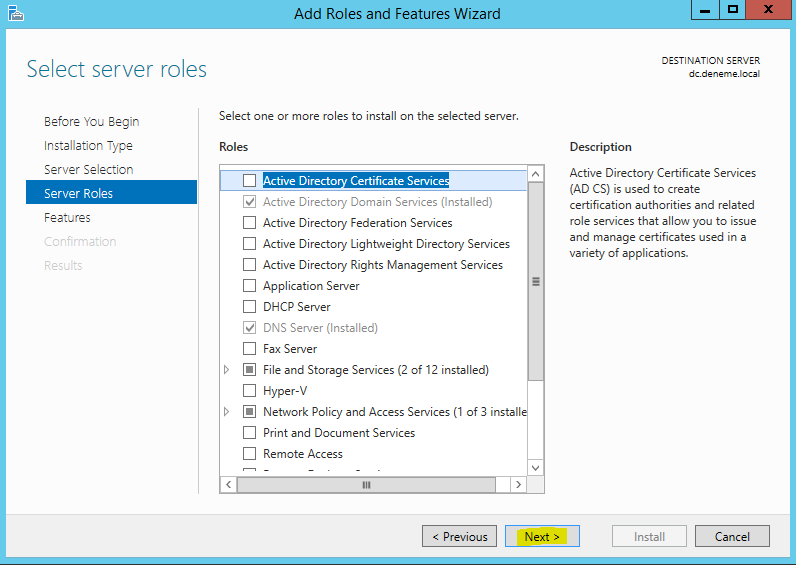
1-) İlk olarak Windows server üzerinden Start butonuna tıklıyoruz. Açılan bölümden Server Manager yazan yere tıklıyoruz.

2-) Açılan ekrandan Add roles and features yazan yere tıklıyoruz.

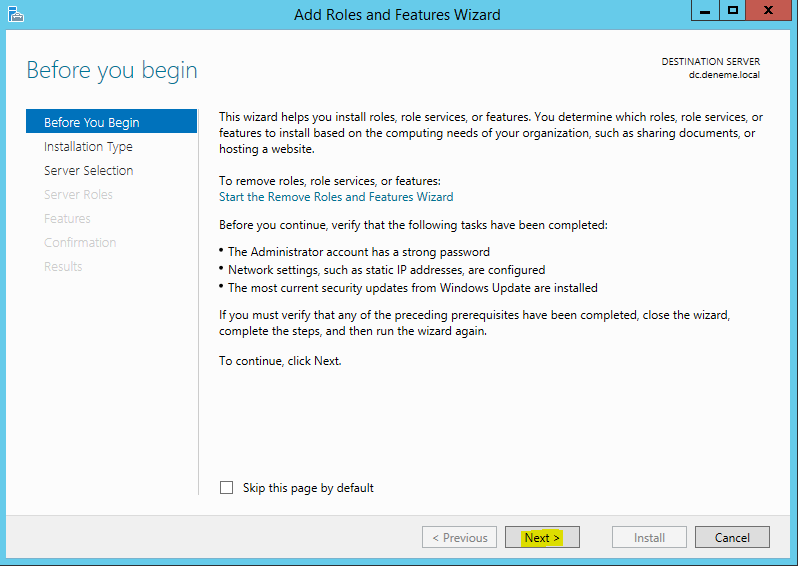
3-) Next butonuna tıklıyoruz.

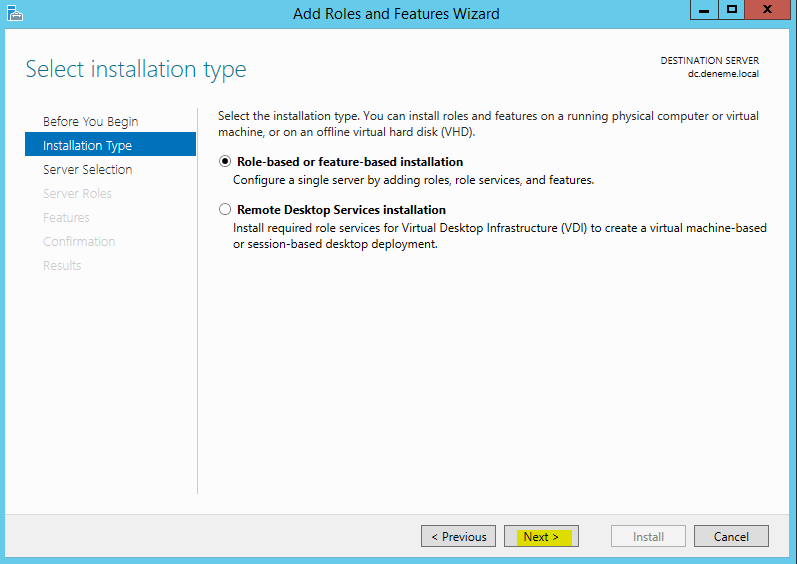
4-) Next butonuna tıklıyoruz.

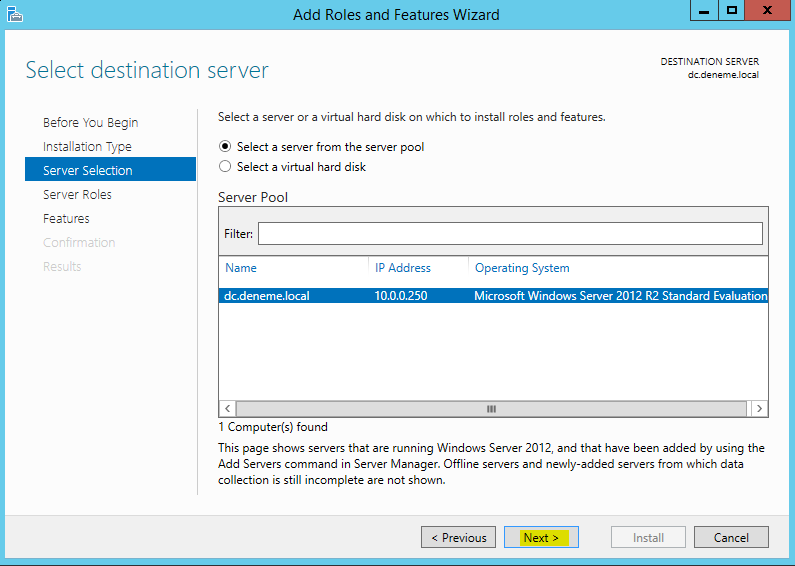
5-) Next butonuna tıklıyoruz.

6-) Next butonuna tıklıyoruz.

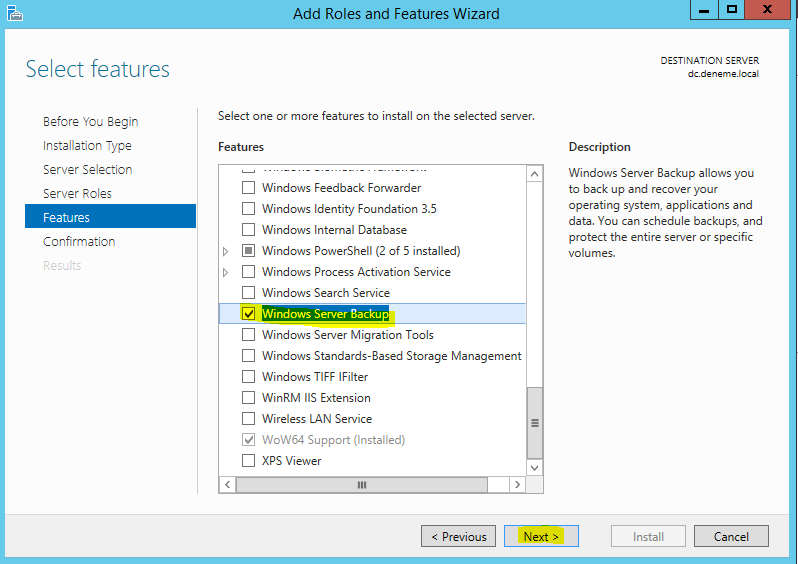
7-) Windows Server Backup yazan yeri seçip Next butonuna tıklıyoruz.

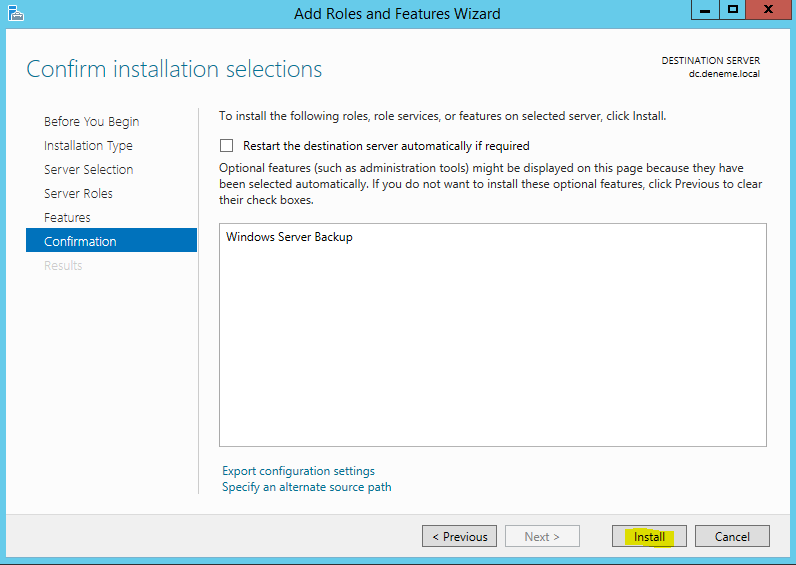
😎 Son olarak Install butonuna tıklayarak kurulumu tamamlıyoruz. Donanım kaynağımıza göre kurulum kısa sürede tamamlanacaktır.

Bu işlemden sonra Windows Server Backup servisi sunucumuza kurulacaktır. İlerleyen zamanlarda backup alma işleminin adımlarını detaylı olarak anlatacağız. Bizi takip etmeye devam edin.